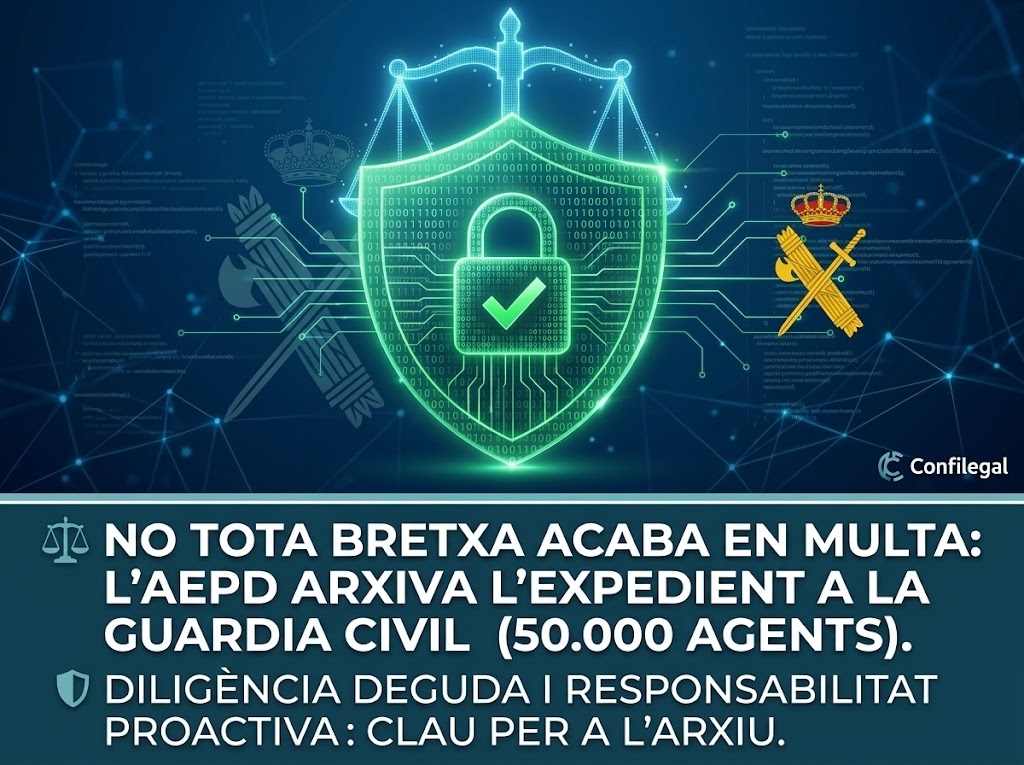
⚖️ No tot forat de seguretat acaba en multa: l'AEPD arxiva l'expedient a la Guàrdia Civil per l'atac que va afectar 50.000 agents. L'Agència Espanyola de Protecció de Dades ha resolt el tancament de les investigacions sobre el ciberatac patit per l'Associació Unificada de Guàrdies Civils (AUGC). Malgrat la gravetat de l'incident i el volum de dades personals exposades, l'autoritat de control conclou que l'entitat va actuar amb la diligència deguda i va complir estrictament amb les seves obligacions.
🛡️ La clau jurídica: diligència deguda i compliment del principi de responsabilitat proactiva. L'AEPD recorda que el RGPD no exigeix una seguretat absoluta imponderable davant qualsevol atac, sinó la implementació de mesures tècniques i organitzatives adequades al nivell de risc. En aquest cas, es va comprovar que l'entitat disposava de sistemes de protecció actualitzats, va notificar el forat de seguretat en el termini de 72 hores i va informar immediatament els afectats.
📜 Un precedent rellevant sobre la responsabilitat dels responsables del tractament. La resolució estableix una distinció clara entre ser víctima d'un delicte informàtic comès per tercers i incórrer en una negligència sancionable. Si l'organització demostra que tenia protocols de seguretat robustos i reacciona amb rapidesa per mitigar el danys, l'existència d'un forat no implica automàticament una infracció de la normativa de protecció de dades.
🔗 Vols conèixer els arguments jurídics de la resolució i com aplicar el principi de responsabilitat proactiva a la teva entitat? T'expliquem tota l'anàlisi a l'article complet de Confilegal. Expedient arxivat