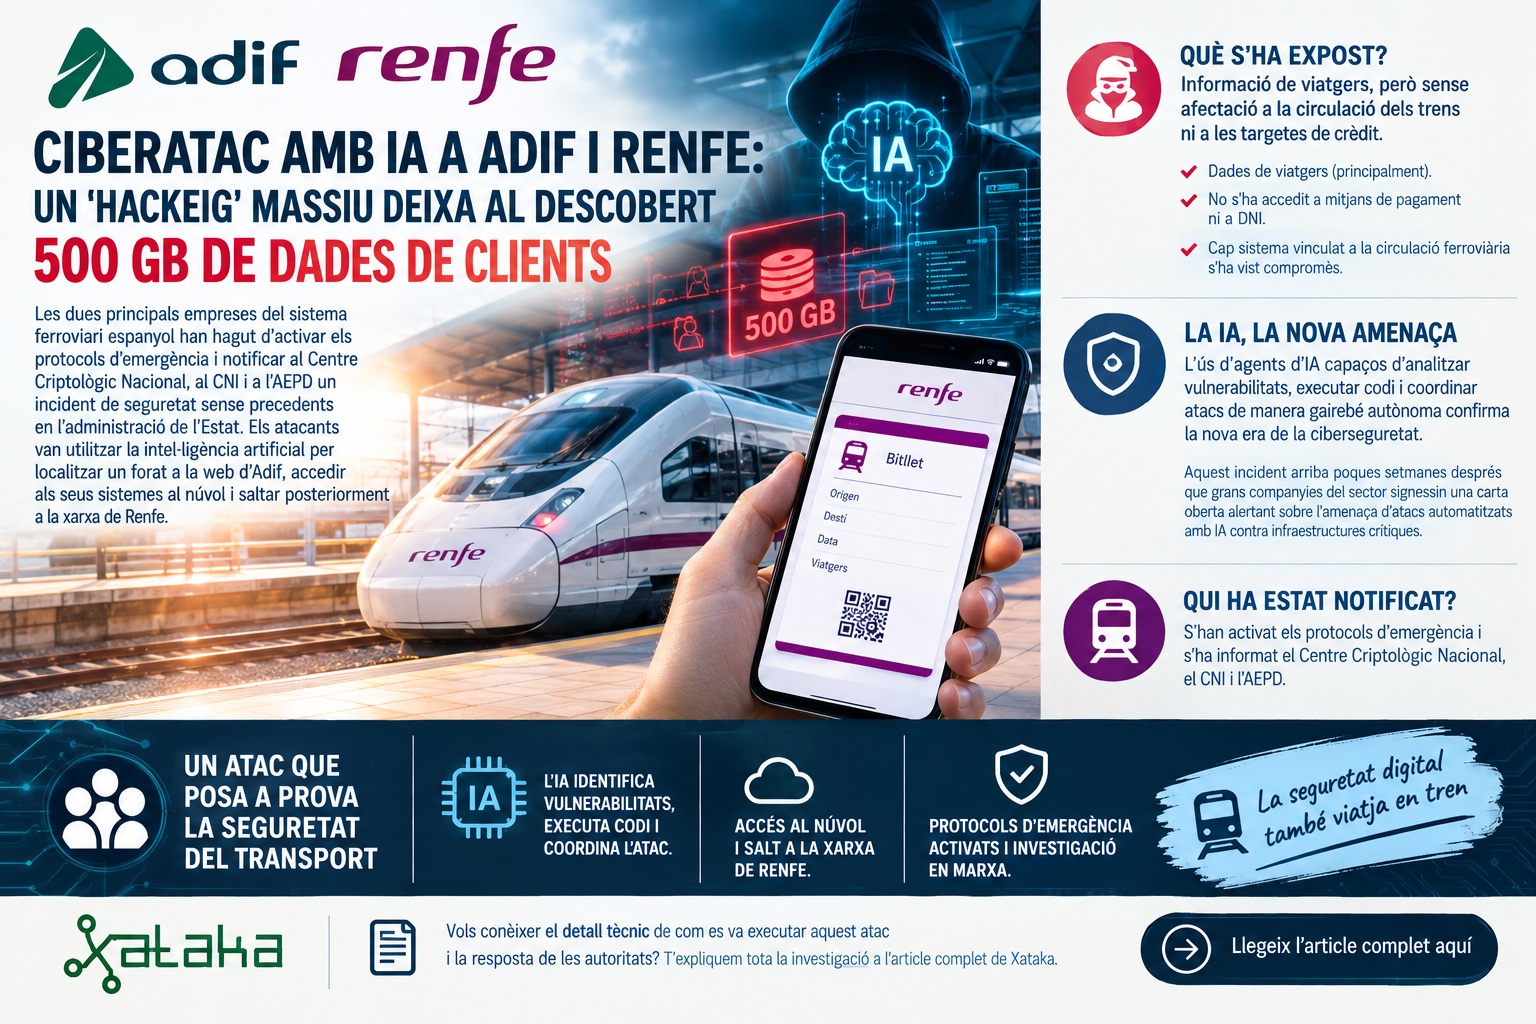
🚆 Les dues principals empreses del sistema ferroviari espanyol, Adif i Renfe, han hagut d'activar els protocols d'emergència i notificar al Centre Criptològic Nacional, al CNI i a l'AEPD un incident de seguretat sense precedents en l'administració de l'Estat. Els atacants van utilitzar la intel·ligència artificial per localitzar un forat a la web d'Adif, accedir als seus sistemes al núvol i saltar posteriorment a la xarxa de Renfe.
📊 Informació de viatgers exposada, però sense afectació a la circulació dels trens ni a les targetes de crèdit. Segons les primeres investigacions, l'atac ha afectat principalment la base de dades de viatgers. Renfe ha confirmat que no s'ha accedit a mitjans de pagament ni a DNI, ja que aquests no s'emmagatzemen directament en aquesta base de dades. A més, Adif ha garantit que cap sistema informàtic vinculat a la circulació ferroviària s'ha vist compromès, per la qual cosa els trens continuen funcionant amb total normalitat.
🤖 La confirmació del que experts i grans tecnològiques fa mesos que adverteixen. L'ús d'agents d'IA capaços d'analitzar vulnerabilitats, executar codi i coordinar atacs de manera gairebé autònoma confirma la nova era de la ciberseguretat. Aquest incident arriba poques setmanes després que grans companyies del sector signessin una carta oberta alertant sobre l'amenaça imminent d'atacs automatitzats amb IA contra infraestructures crítiques.
🔗 Vols conèixer el detall tècnic de com es va executar aquest atac i la resposta de les autoritats? T'expliquem tota la investigació a l'article complet de Xataka. Adif i Renfe, atacades