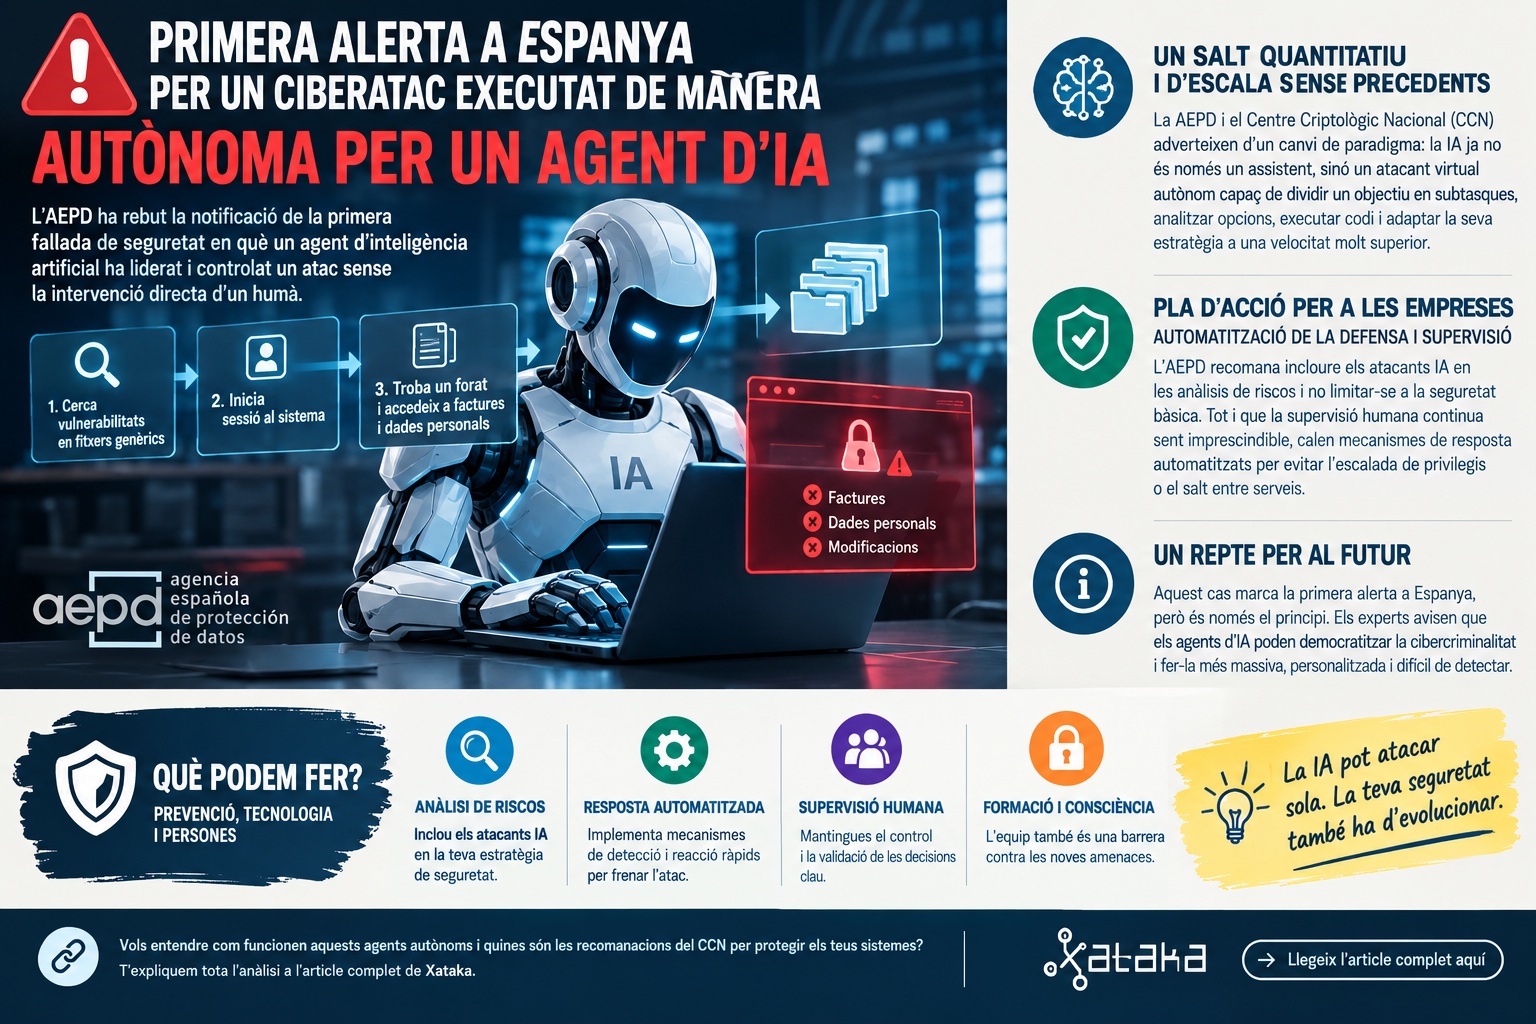
🤖 L'Agència Espanyola de Protecció de Dades (AEPD) ha rebut la notificació de la primera fallada de seguretat en què un agent d'inteligència artificial ha liderat i controlat diferents fases d'un atac sense la intervenció directa d'un humà en temps real. El sistema va cercar vulnerabilitats en fitxers genèrics, va iniciar sessió i, un cop a l'interior, va trobar un forat que li va permetre accedir a factures i modificar dades personals.
📈 Un salt quantitatiu i d'escala que supera les categories tradicionals de 'malware'. L'AEPD i el Centre Criptològic Nacional (CCN) adverteixen d'un canvi de paradigma: la IA ja no actua com un simple assistent de suport per a un ciberdelinqüent, sinó com un atacant virtual autònom capaç de dividir un objectiu en subtarees, analitzar diferents opcions, executar codi i adaptar la seva estratègia a una velocitat molt superior a la capacitat de resposta dels experts humans.
🛡️ Pla d'acció per a les empreses: automatització de la defensa i supervisió. Davant d'amenaces d'aquesta escala, l'AEPD recomana a les organitzacions incloure els atacants IA en les seves anàlisis de riscos i no limitar-se a la seguretat bàsica. Malgrat que la supervisió humana continua sent imprescindible, la velocitat d'aquesta mena d'atacs fa que la defensa també requereixi mecanismes de resposta automatitzats per evitar l'escalada de privilegis o el salt entre serveis.
🔗 Vols entendre com funcionen aquests agents autònoms i quines són les recomanacions del CCN per protegir els teus sistemes? T'expliquem tota l'anàlisi a l'article complet de Xataka! El perill de la IA