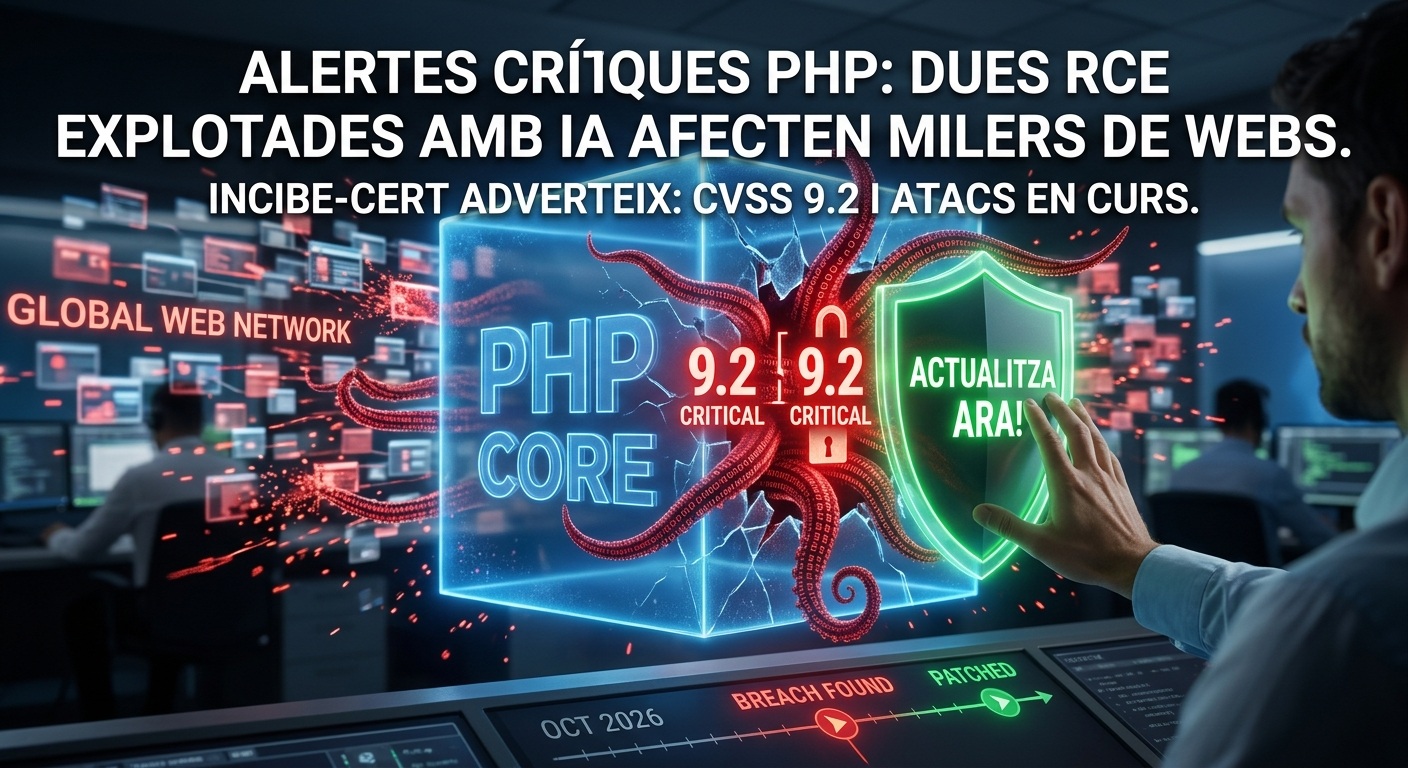
🚨 Alerta crítica de ciberseguretat: detectades dues vulnerabilitats greus en PHP explotades amb l'ajuda de la intel·ligència artificial. El PHP Group i organismes d'alerta temprana com l'INCIBE (a través de l'avís d'INCIBE-CERT) han llançat una advertència urgent davant de la detecció de fallades crítiques al nucli de PHP (CVE-2026-109618 i CVE-2026-109619), amb una puntuació CVSS de 9,2 sobre 10.
⚠️ Com funcionen aquests forats de seguretat i quin impacte tenen? Aquestes vulnerabilitats permeten a un atacant remot no autenticat executar codi de manera remota (RCE) amb els privilegis del procés web. Segons s'ha informat, la complexitat d'aquests vectors ha estat accelerada o analitzada mitjançant eines d'intel·ligència artificial, provocant fallos múltiples i afectant milers de pàgines web i servidors a tot el món (especialment en entorns que utilitzen Apache mod_php, PHP-FPM o gestors similars).
🛡️ Mesures urgents i actualització immediata:
Actualitza PHP de seguida: S'han publicat versions corregides per a totes les branques mantingudes (versions 8.5.12, 8.4.27, 8.3.36 i 8.2.35), així com parches retroportats per a versions anteriors (7.4, 8.0 i 8.1). L'actualització és l'única solució completa i definitiva.
Mesures temporals d'emergència: Si no es pot actualitzar de forma immediata, l'INCIBE i els experts recomanen aplicar restriccions estrictes (com configurar paràmetres de memòria, limitar la mida de les publicacions POST o desactivar funcionalitats específiques com session.upload_progress.enabled), tot i que adverteixen que aquestes solucions són només pegats parcials.
🔗 Vols conèixer tots els detalls tècnics d'aquesta alerta i com protegir els teus servidors? T'expliquem tota la informació a l'avís oficial de l'INCIBE-CERT i a l'anàlisi de El País. Vulnerabilitats greus