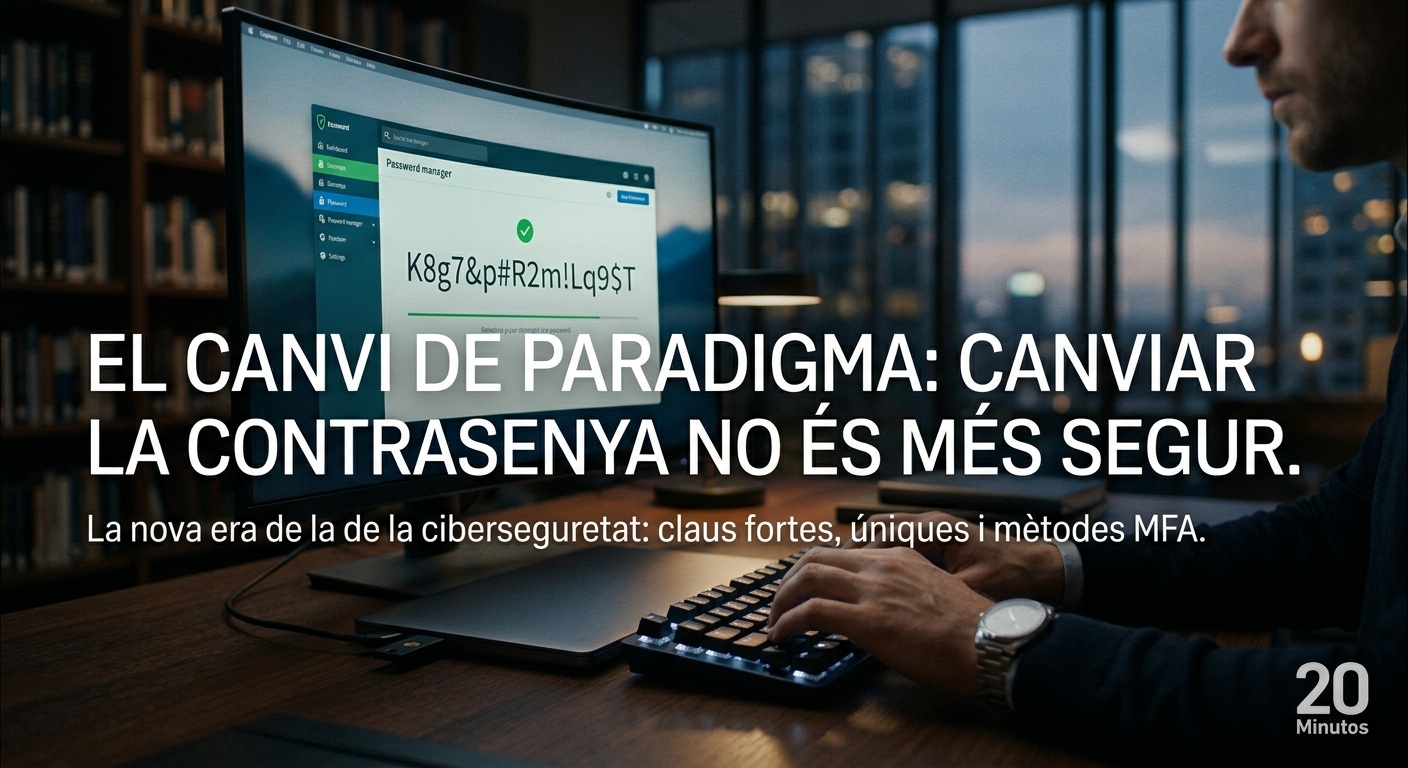
🔑 Durant anys s'ha après que canviar les claus d'accés cada pocs mesos era fonamental per protegir els nostres comptes. Tanmateix, organismes internacionals de referència com l'Institut Nacional d'Estàndards i Tecnologia (NIST) i diversos experts en seguretat informàtica desmunten aquesta creença i en desaconsellen la pràctica obligatòria.
⚠️ Per què obligar a canviar la clau pot reduir la seguretat? Les darreres guies tècniques del NIST (SP 800-63-4) adverteixen que obligar els usuaris a modificar la contrasenya cada un o tres mesos resulta contraproduent. La càrrega de memoritzar noves claus de manera constant fa que la gent recorri a patrons febles, previsibles o petites variacions (com afegir un número al final), la qual cosa facilita la feina dels ciberdelinqüents.
🛡️ Les noves regles per mantenir els teus comptes protegits: En lloc de canvis freqüents i forçats, la nova estratègia recomanada es basa en tres pilars:
Crear contrasenyes llargues, úniques i complexes: Evitar paraules comunes o dades personals i no repetir mai la mateixa clau en diferents serveis.
Canviar la clau només si hi ha indicis de filtració: Únicament s'ha de modificar la credencial quan existeixi una evidència o sospita real que el compte ha estat compromès.
Utilitzar gestors de contrasenyes i doble factor (MFA): Delegar la generació i l'emmagatzematge de claus a un gestor segur i activar la verificació en dos passos en tots els serveis possibles.
🔗 Vols conèixer tots els detalls sobre les recomanacions del NIST i quines són les eines ideals per gestionar les teves claus? T'expliquem tota l'anàlisi a l'article complet de 20 Minutos. Canvis de contrasenya